统一身份与权限
以一致模型组织用户、角色和资源权限,减少跨系统的重复配置。
从权限模型到事件记录,围绕「边界清晰、状态可见、责任明确」组织每一层能力。以下为网站演示中的产品概念说明。
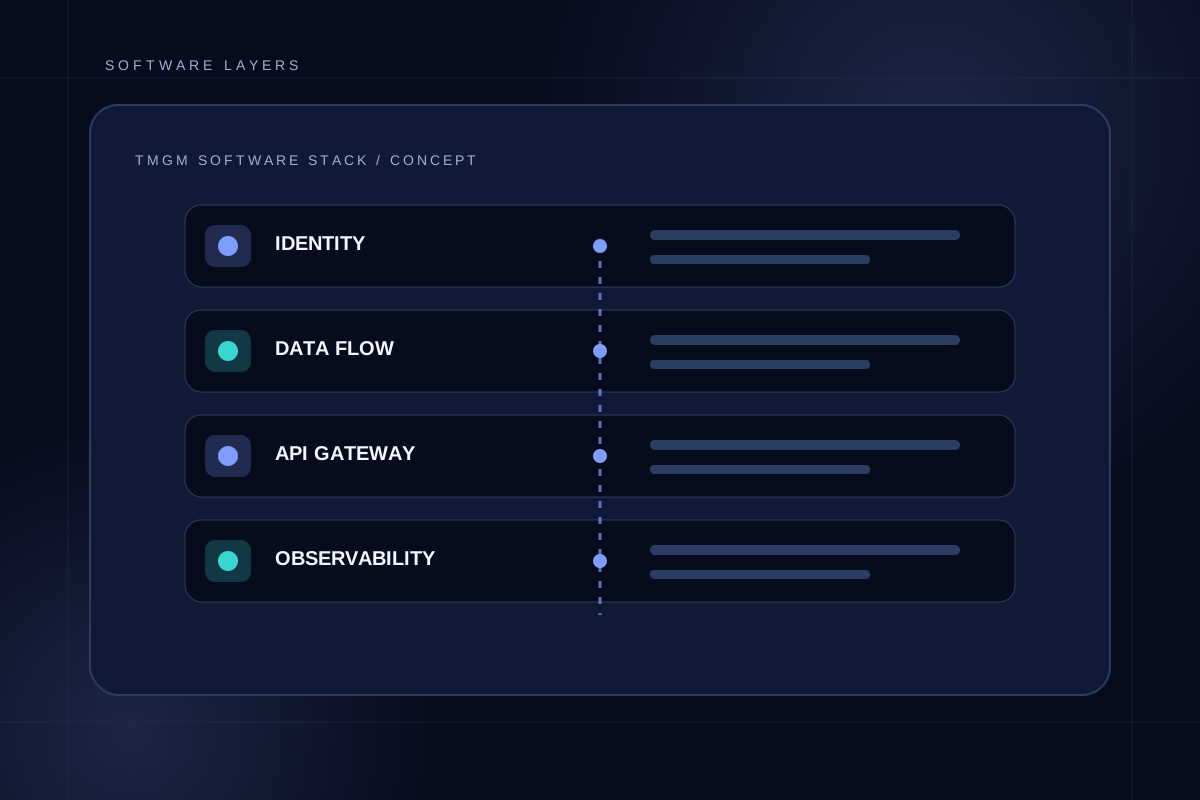
每个模块只处理自己该负责的事;跨模块的信息,通过明确的接口和事件传递。
以一致模型组织用户、角色和资源权限,减少跨系统的重复配置。
把采集、转换和分发拆成可说明的节点,保留事件上下文。
集中描述请求、响应和错误状态,让对接双方使用同一份契约。
按时间线整理运行状态与异常,方便定位责任边界与后续改进。
接入向导先要求确认字段、事件和权限范围,再展示运行视图。若配置不完整或状态异常,应优先给出说明和暂停提示,而不是继续推进。
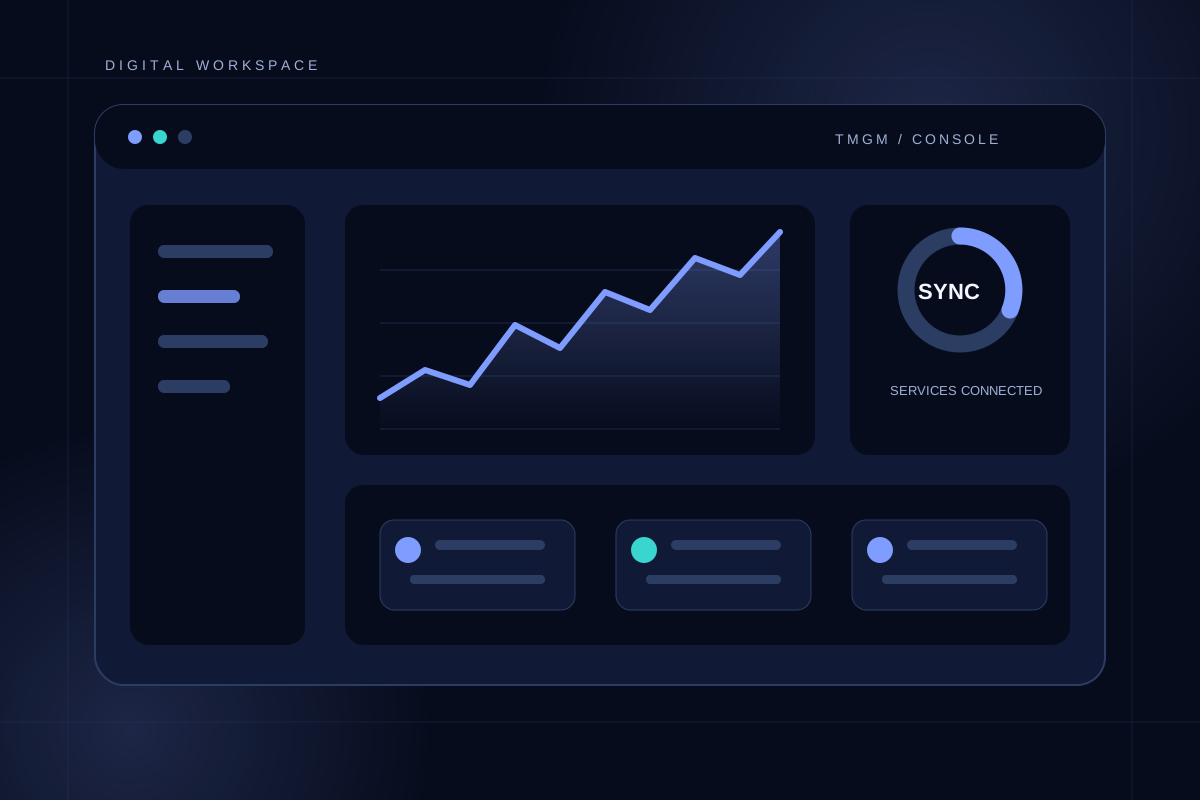
演示包内为 JSON 配置与说明文档,不包含可执行服务或真实凭据。